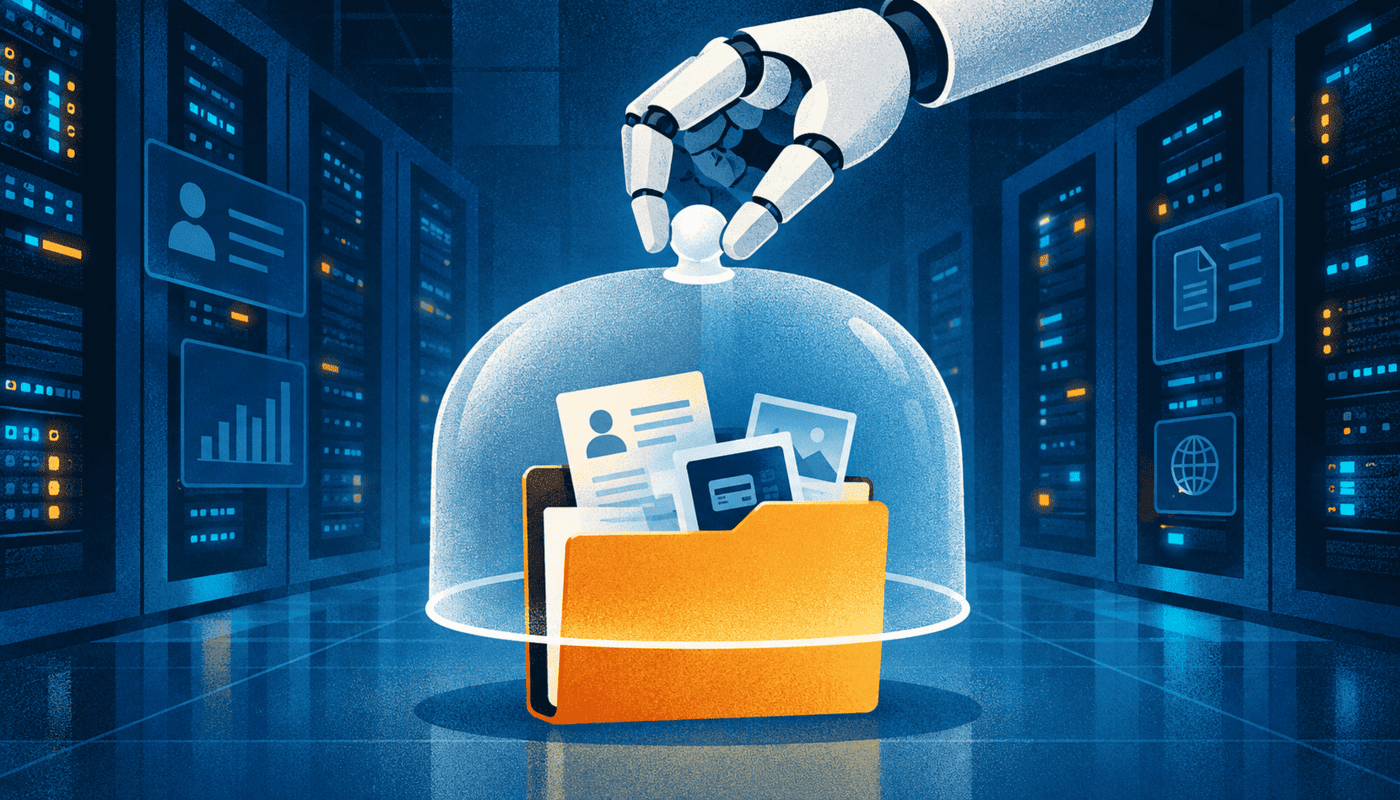
Plugin AI menjanjikan banyak hal dengan usaha minimal.
Chatbot bisa menjawab pertanyaan calon pembeli di luar jam kerja.
Konten bisa disusun lebih cepat, dan tim marketing tidak perlu menunggu developer.
Pemasangannya pun sering hanya butuh beberapa klik dan satu API key.
Masalahnya, plugin AI sering diberi akses ke konten, pengguna, bahkan pengaturan website agar bisa bekerja. Sebagian juga mengirim data ke layanan di luar server Anda.
Di situlah risiko keamanan plugin AI website perlu dipahami sebelum dipasang, bukan setelah bermasalah.
Artikel ini menjelaskan bagaimana kebocoran bisa terjadi dan contoh kerentanan yang terdokumentasi publik. Setelah itu, kita bahas langkah praktis untuk memilih serta memeriksa plugin AI.
Bagaimana Data Perusahaan Bisa Bocor Lewat Plugin AI?
Data bisa bocor lewat plugin AI melalui dua jalur.
Pertama, celah keamanan di plugin itu sendiri yang memungkinkan penyerang mengambil alih akses website.
Kedua adalah aliran data yang sah tetapi tidak disadari. Contohnya, pesan pengunjung dikirim ke layanan AI pihak ketiga tanpa kebijakan yang jelas.
Jalur pertama mirip dengan risiko plugin pada umumnya.
Laporan Patchstack State of WordPress Security in 2026 mencatat 91% dari 11.334 kerentanan baru WordPress pada 2025 berada di plugin.
Plugin AI termasuk dalam kategori tersebut, dengan satu perbedaan penting: hak akses yang dimilikinya sering lebih luas.
Jalur kedua lebih jarang dibahas. Tidak ada peretasan di sini. Data mengalir persis seperti yang dirancang, hanya saja perusahaan tidak pernah memutuskan secara sadar data apa yang boleh keluar.
Fitur yang Memberi AI Akses ke Website Juga Membuka Jalur bagi Penyerang
Plugin AI generasi baru tidak hanya menjawab pertanyaan. Sebagian bisa membaca, mengubah, dan mengelola isi website atas perintah asisten AI.
Kemampuan ini berguna, tetapi setiap celah di fitur tersebut dapat menyentuh area paling sensitif website.
Contoh yang terdokumentasi publik datang dari plugin AI Engine untuk WordPress, yang terpasang di lebih dari 100.000 web. Plugin ini punya fitur Model Context Protocol (MCP), yaitu protokol yang memungkinkan asisten AI menjalankan perintah di website.
Juni 2025, CVE-2025-5071 (CVSS 8,8): pada versi 2.8.0 sampai 2.8.3, pengguna terdaftar dengan level paling rendah bisa menaikkan haknya menjadi administrator. Syaratnya, fitur MCP dan Dev Tools aktif. Perbaikan tersedia di versi 2.8.4 (peringatan ADGM).
November 2025, CVE-2025-11749 (CVSS 9,8): pada versi sampai 3.1.3, token autentikasi MCP terekspos lewat REST API jika fitur "No-Auth URL" diaktifkan. Penyerang tanpa akun bisa memakainya untuk mengambil alih situs. Perbaikan tersedia di versi 3.1.4 (Cyber Security News).
Kedua celah tersebut sudah diperbaiki pengembangnya. Jika ditinjau, risikonya muncul dari fitur MCP yang aktif. Sehingga apabila website tidak memakai MCPnya maka tidak terdampak oleh kedua celah di atas.
Lalu, apa artinya bagi bisnis?
Penyerang yang mendapat akses administrator bisa memasang backdoor atau menyisipkan spam SEO. Ia juga bisa mengalihkan pengunjung ke web berbahaya atau membaca data yang tersimpan di website.
Data Apa yang Dikirim Plugin AI ke Pihak Luar?
Plugin AI umumnya mengirim teks yang perlu diproses ke layanan model bahasa milik pihak ketiga melalui API.
Teks itu bisa berupa pertanyaan pengunjung di chatbot, isi halaman yang sedang disunting, atau data formulir. Apa yang terjadi pada data tersebut setelahnya ditentukan oleh kebijakan penyedia layanan AI dan pengaturan akun Anda.
Bayangkan situasi berikut.
Seorang calon pembeli menulis di chatbot website: nama perusahaannya, volume pesanan, harga target, dan nomor teleponnya. Bagi calon pembeli, ia sedang berbicara dengan perusahaan Anda. Secara teknis, pesan itu juga melewati server penyedia layanan AI.
Ini tidak otomatis salah.
Banyak layanan AI menyediakan pengaturan retensi data dan perjanjian pemrosesan data untuk pelanggan bisnis. Masalahnya muncul ketika tidak ada yang memeriksa pengaturan itu. Keputusan tentang data pelanggan akhirnya diambil oleh pengaturan bawaan plugin.
Pertanyaan yang perlu dijawab sebelum memasang plugin AI:
Data apa saja yang dikirim ke layanan AI, dan apakah ada data pribadi di dalamnya?
Apakah percakapan disimpan di database website, dan siapa yang bisa membacanya?
Apakah penyedia layanan AI memakai data tersebut untuk melatih modelnya?
Apakah pengunjung diberi tahu bahwa percakapannya diproses oleh layanan AI?
Plugin AI Bukan Sekadar Plugin Tambahan Biasa
Plugin biasa menjalankan fungsi yang sudah ditentukan. Plugin AI menjalankan fungsi berdasarkan instruksi dalam bahasa alami, dan instruksi itu bisa datang dari pengunjung. Perbedaan ini menciptakan jenis risiko yang tidak ada pada plugin konvensional.
Coba bayangkan sebuah gudang yang menerima tenaga bantuan lepas di musim sibuk. Pengelola gudang yang hati-hati memberi tenaga lepas akses ke area tertentu saja. Pengelola yang terburu-buru menyerahkan kunci master agar pekerjaan cepat selesai. Selama tenaga lepas itu jujur dan tidak ada yang memanfaatkannya, keduanya tampak sama. Perbedaannya baru terasa ketika ada masalah.
Plugin AI dengan akses luas adalah kunci master tersebut.
Daftar OWASP Top 10 for LLM Applications 2025 menempatkan prompt injection di urutan pertama.
Prompt injection adalah upaya memanipulasi AI lewat teks masukan agar menjalankan sesuatu di luar tujuannya. Daftar yang sama juga memuat pengungkapan informasi sensitif dan "excessive agency", yaitu AI yang diberi wewenang lebih besar dari kebutuhannya.
Kebocoran Data Pribadi Membawa Kewajiban Hukum bagi Perusahaan
Ketika data pelanggan bocor, masalahnya tidak berhenti di urusan teknis. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mengatur kewajiban pihak yang mengumpulkan data. Perusahaan yang menentukan tujuan pengumpulan data pelanggan berperan sebagai pengendali data pribadi.
Pasal 46 UU PDP mengatur langkah ketika terjadi kegagalan pelindungan data pribadi. Menurut teks pasal di Pasal.id, pengendali wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga.
Pemberitahuan itu minimal memuat data pribadi yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihannya. Dalam kondisi tertentu, pengendali juga wajib memberi tahu masyarakat.
Tapi ini yang sering terlewat. Kewajiban memberi tahu dalam 3 x 24 jam hanya bisa dipenuhi jika perusahaan tahu bahwa kebocoran terjadi. Website tanpa pemantauan, log aktivitas, dan penanggung jawab yang jelas bisa saja baru mengetahui kebocoran berminggu-minggu kemudian.
Artikel ini bukan nasihat hukum. Untuk menilai kewajiban spesifik perusahaan Anda, terutama jika melibatkan penyedia layanan AI di luar negeri, konsultasikan dengan penasihat hukum.
Apakah Perusahaan Sebaiknya Tidak Memakai Plugin AI?
Tidak harus.
Plugin AI tetap bisa dipakai dengan aman jika pengembangnya aktif merilis perbaikan.
Aksesnya juga perlu dibuat seminimal mungkin, dan pemantauannya disamakan dengan komponen website lainnya. Risikonya bisa dikelola. Adapun pemasangan tanpa pemeriksaan dan tanpa penanggung jawab yang membuatnya berbahaya.
Apakah pendekatan ini selalu tepat?
Untuk sebagian kebutuhan, alternatif tanpa plugin justru lebih sederhana. Contohnya, tim konten bisa memakai alat AI di luar website untuk menyusun draf, lalu menerbitkannya secara manual. Dengan cara ini, AI tidak pernah memegang akses ke website.
Untuk chatbot yang melayani pengunjung, pertimbangkan cakupannya. Chatbot yang hanya menjawab pertanyaan umum dari halaman publik punya risiko lebih kecil. Risiko meningkat ketika chatbot terhubung ke data pesanan atau sistem reservasi.
Bagaimana Memilih Plugin AI yang Lebih Aman?
Pilih plugin AI berdasarkan rekam jejak pembaruan, cakupan akses, dan cara data dikirim serta disimpan.
Pertimbangkan juga kemudahan mematikan fitur yang tidak dipakai. Jumlah instalasi dan rating membantu, tetapi bukan jaminan. Karena plugin AI Engine yang dibahas di atas terpasang di lebih dari 100.000 situs dan tetap memiliki celah.
Kriteria | Pertanyaan yang perlu dijawab | Tanda positif |
Rekam jejak pembaruan | Kapan versi terakhir dirilis, dan seberapa cepat celah sebelumnya diperbaiki? | Pembaruan rutin dan catatan perubahan yang jelas |
Cakupan akses | Apakah plugin meminta akses ke pengguna, pengaturan, atau file? | Akses hanya sebatas fungsi yang dipakai |
Fitur yang bisa dimatikan | Apakah fitur lanjutan seperti MCP bisa dinonaktifkan? | Fitur berisiko tidak aktif secara bawaan |
Aliran data | Data apa yang dikirim ke layanan AI, dan di mana disimpan? | Dokumentasi aliran data tersedia |
Penyimpanan percakapan | Apakah log percakapan tersimpan, dan bisa dihapus berkala? | Ada pengaturan retensi |
Langkah Memeriksa Plugin AI yang Sudah Terpasang
Jika website Anda sudah memakai plugin AI, langkah berikut membantu menilai risikonya tanpa harus mencopotnya terlebih dahulu.
Buat daftar semua plugin AI yang terpasang, termasuk yang dipasang untuk uji coba lalu terlupakan.
Periksa versi setiap plugin dan bandingkan dengan versi terbaru serta catatan keamanannya.
Nonaktifkan fitur yang tidak dipakai, terutama fitur yang memberi AI akses untuk mengubah website.
Tinjau API key yang tersimpan, ganti jika pernah dibagikan, dan batasi penggunaannya di akun penyedia AI.
Periksa apakah log percakapan menyimpan data pribadi, lalu tetapkan berapa lama data itu disimpan.
Tinjau akun pengguna website dan hapus akun yang tidak aktif, karena celah eskalasi hak akses sering dimulai dari akun level rendah.
Tetapkan penanggung jawab yang memantau pengumuman keamanan untuk setiap plugin AI.
Langkah-langkah di atas sebaiknya menjadi bagian dari perawatan rutin. Pembahasan perawatan website secara menyeluruh tersedia di artikel maintenance website perusahaan.
Saatnya Memeriksa Keamanan Plugin AI di Website Anda
Risiko keamanan plugin AI website nyata dan terdokumentasi, tetapi bisa dikendalikan.
Celah pada fitur yang memberi AI akses luas bisa berujung pada pengambilalihan situs. Aliran data ke layanan pihak ketiga bisa menyentuh kewajiban perusahaan menurut UU PDP.
Kuncinya ada pada keputusan yang disengaja, yaitu:
Tentukan plugin mana yang benar-benar dibutuhkan,
batasi aksesnya,
ketahui ke mana datanya mengalir, dan
tetapkan siapa yang memantaunya.
Pertanyaan siapa yang mengelola website setelah fitur AI dipasang dibahas lebih luas di artikel website buatan AI siapa yang mengelola.
Ingin mengetahui plugin apa saja yang terpasang di website Anda dan potensi risiko keamanannya? Manfaatkan layanan website audit gratis dari Grapiku untuk mengidentifikasi masalah teknis dan menentukan prioritas perbaikan agar website perusahaan Anda tetap aman dan optimal.
- Apakah plugin AI gratis lebih berisiko daripada versi berbayar?
- Tidak selalu. Harga tidak menentukan keamanan. Yang lebih menentukan adalah seberapa aktif pengembang merilis perbaikan dan seberapa luas akses yang diminta plugin. Periksa juga apakah fitur berisiko bisa dimatikan. Versi berbayar kadang menawarkan dukungan lebih cepat, tetapi tetap perlu diperiksa dengan kriteria yang sama.
- Apakah chatbot AI di website wajib memberi tahu pengunjung?
- Transparansi sangat disarankan, terutama jika chatbot memproses data pribadi seperti nama, nomor telepon, atau detail pesanan. Beri tahu pengunjung bahwa mereka berbicara dengan sistem AI dan jelaskan secara singkat bagaimana pesan mereka diproses. Untuk menilai kewajiban hukum yang spesifik, konsultasikan dengan penasihat hukum.